Domain secure-storage.de kaufen?
Wir ziehen mit dem Projekt
secure-storage.de um.
Sind Sie am Kauf der Domain
secure-storage.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain secure-storage.de kaufen?
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
Wie aktiviere ich TPM 2.0 und Secure Boot in Valorant?
TPM 2.0 und Secure Boot sind Funktionen, die auf der Hardware-Ebene aktiviert werden müssen und nicht direkt in Valorant. Um TPM 2.0 zu aktivieren, müssen Sie möglicherweise ins BIOS oder UEFI Ihres Computers gehen und die entsprechende Option aktivieren. Secure Boot kann ebenfalls im BIOS oder UEFI aktiviert werden, um die Sicherheit des Systems zu verbessern. Es wird empfohlen, die Dokumentation Ihres Motherboards oder Computers zu überprüfen, um spezifische Anweisungen zur Aktivierung dieser Funktionen zu erhalten. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Ist TPM 2.0 und Secure Boot für Windows 11 erforderlich? Ich habe Windows 11, aber TPM ist bei mir deaktiviert.
Ja, TPM 2.0 und Secure Boot sind für die Installation und Verwendung von Windows 11 erforderlich. Ohne diese Funktionen kann Windows 11 nicht ordnungsgemäß funktionieren. Es wird empfohlen, TPM 2.0 zu aktivieren, um die volle Kompatibilität mit Windows 11 sicherzustellen. **
-
Warum startet Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht?
Es gibt verschiedene mögliche Gründe, warum Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht startet. Es könnte sein, dass andere Systemanforderungen nicht erfüllt werden, wie zum Beispiel die Grafikkarte oder der Arbeitsspeicher. Es könnte auch sein, dass es ein Problem mit der Installation oder Aktualisierung des Spiels gibt. Es könnte hilfreich sein, den Kundensupport von Valorant zu kontaktieren, um das genaue Problem zu diagnostizieren und eine Lösung zu finden. **
-
Kann man Valorant auf Windows 11 ohne TPM 2.0 und Secure Boot spielen?
Nein, um Valorant auf Windows 11 spielen zu können, benötigt man sowohl TPM 2.0 als auch Secure Boot. Diese Sicherheitsfunktionen sind Voraussetzungen für die Installation und Ausführung des Spiels. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **

Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Was ist TPM in Windows? - Trusted Platform Module (TPM) ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen.
TPM in Windows steht für Trusted Platform Module und ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen. Durch TPM können sensible Informationen wie Passwörter und Schlüssel sicher gespeichert werden. Windows nutzt TPM, um die Sicherheit von Systemen zu erhöhen und die Integrität der Plattform zu gewährleisten. TPM spielt eine wichtige Rolle bei der Absicherung von Daten und der Verhinderung von Cyberangriffen. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
-
Wie aktiviere ich TPM 2.0 und Secure Boot in Valorant?
TPM 2.0 und Secure Boot sind Funktionen, die auf der Hardware-Ebene aktiviert werden müssen und nicht direkt in Valorant. Um TPM 2.0 zu aktivieren, müssen Sie möglicherweise ins BIOS oder UEFI Ihres Computers gehen und die entsprechende Option aktivieren. Secure Boot kann ebenfalls im BIOS oder UEFI aktiviert werden, um die Sicherheit des Systems zu verbessern. Es wird empfohlen, die Dokumentation Ihres Motherboards oder Computers zu überprüfen, um spezifische Anweisungen zur Aktivierung dieser Funktionen zu erhalten. **
-
Ist TPM 2.0 und Secure Boot für Windows 11 erforderlich? Ich habe Windows 11, aber TPM ist bei mir deaktiviert.
Ja, TPM 2.0 und Secure Boot sind für die Installation und Verwendung von Windows 11 erforderlich. Ohne diese Funktionen kann Windows 11 nicht ordnungsgemäß funktionieren. Es wird empfohlen, TPM 2.0 zu aktivieren, um die volle Kompatibilität mit Windows 11 sicherzustellen. **
-
Warum startet Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht?
Es gibt verschiedene mögliche Gründe, warum Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht startet. Es könnte sein, dass andere Systemanforderungen nicht erfüllt werden, wie zum Beispiel die Grafikkarte oder der Arbeitsspeicher. Es könnte auch sein, dass es ein Problem mit der Installation oder Aktualisierung des Spiels gibt. Es könnte hilfreich sein, den Kundensupport von Valorant zu kontaktieren, um das genaue Problem zu diagnostizieren und eine Lösung zu finden. **
Ähnliche Suchbegriffe für Tpm
-
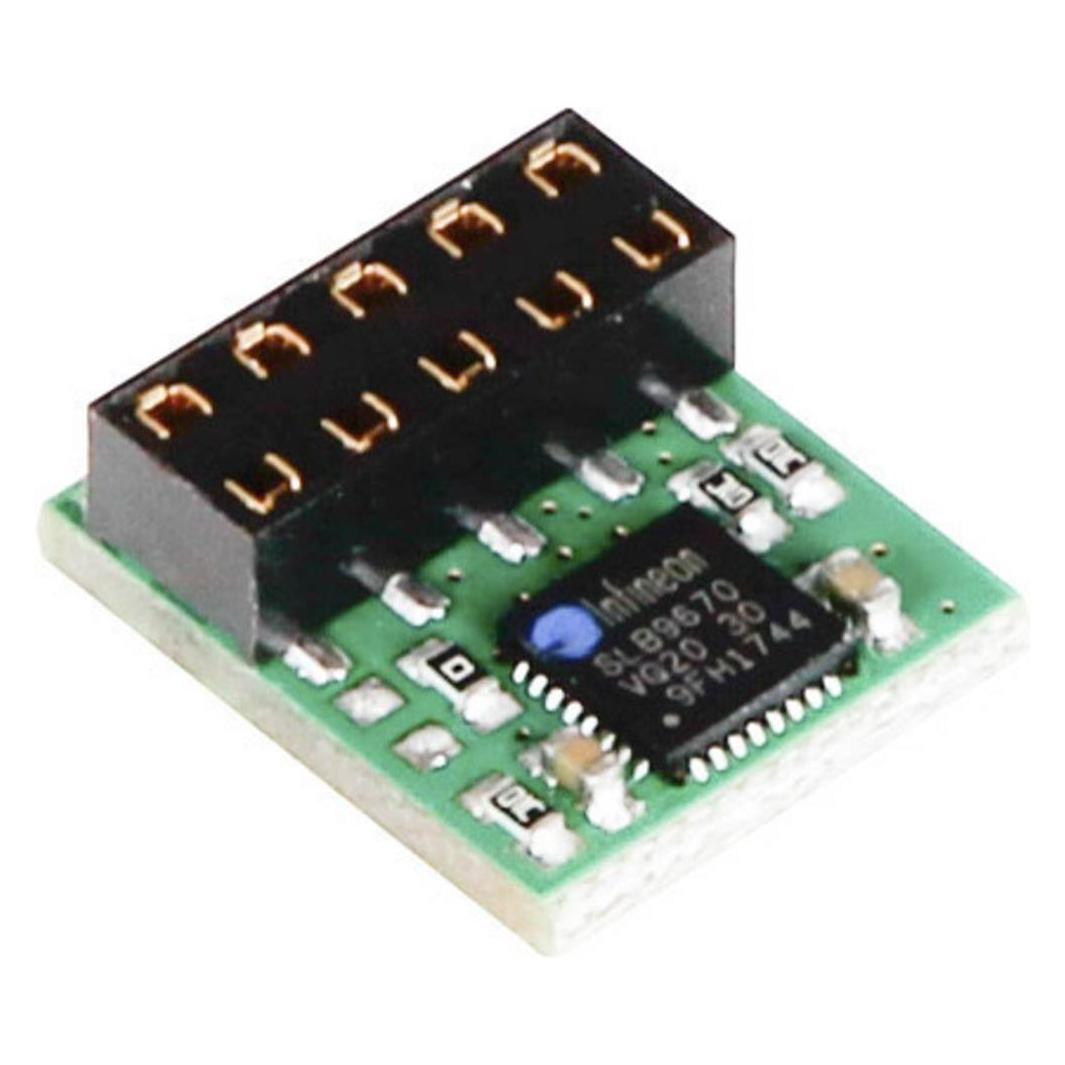
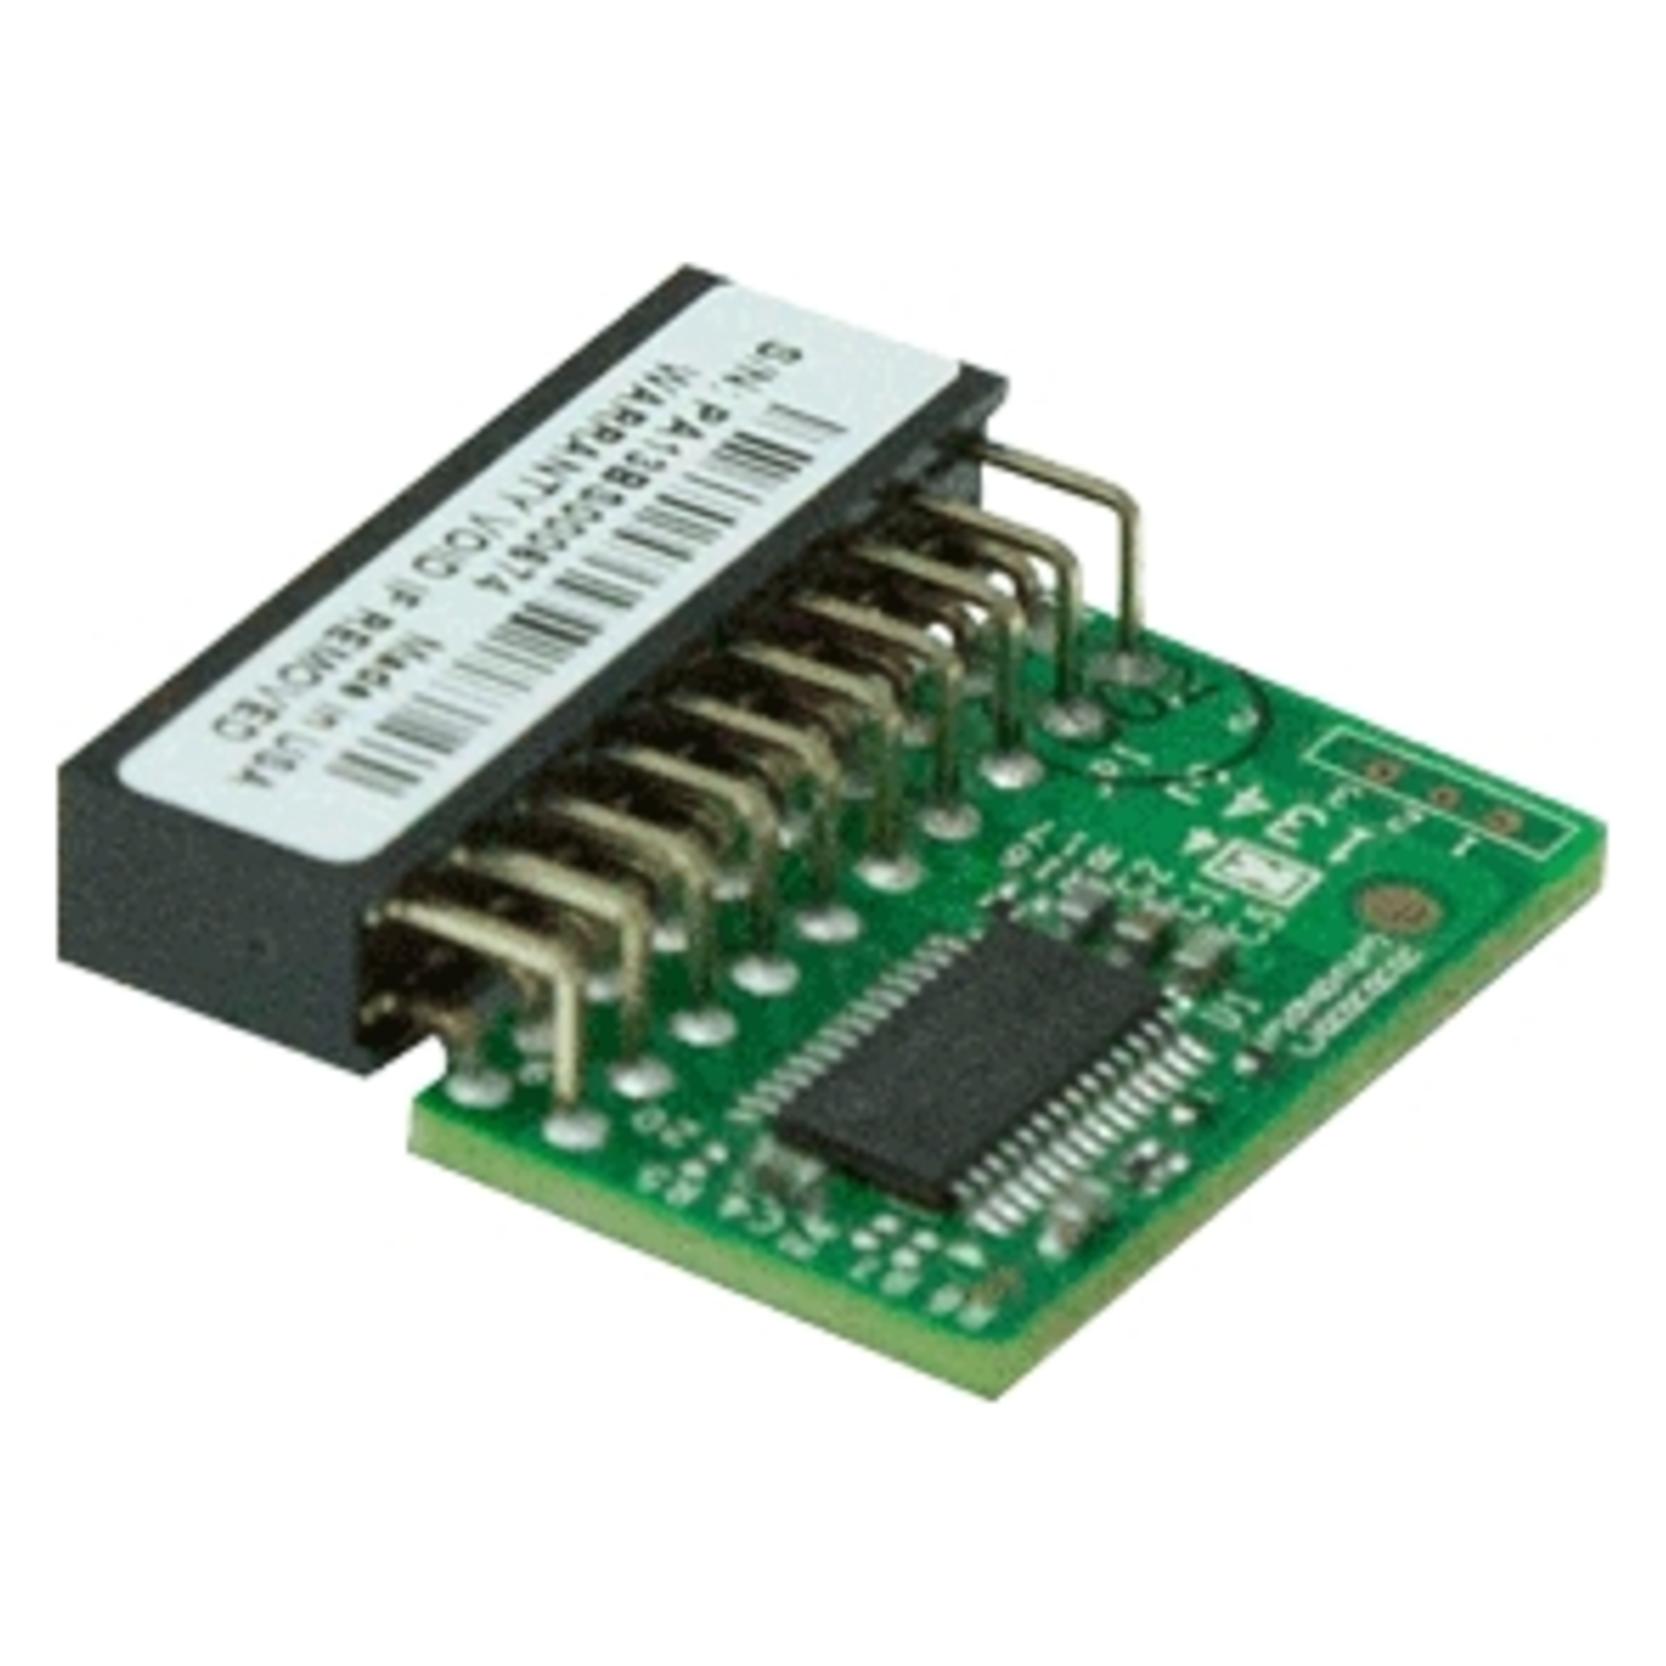
Supermicro AOM-TPM-9670V-S TPM Server security module Zubehör Mainboards (AOM-TPM-9670V-S-O)Produktbeschreibung: Supermicro Add-on Module AOM-TPM-9670V-S - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 2,613 cm x 1,464 cm x 0,993 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE), AMD Secure Virtual Machine Architecture support, Random Number Generator (RNG), Entwickelt für: UP Storage SuperServer 540P-E1CTR36L52,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann man Valorant auf Windows 11 ohne TPM 2.0 und Secure Boot spielen?
Nein, um Valorant auf Windows 11 spielen zu können, benötigt man sowohl TPM 2.0 als auch Secure Boot. Diese Sicherheitsfunktionen sind Voraussetzungen für die Installation und Ausführung des Spiels. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist TPM in Windows? - Trusted Platform Module (TPM) ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen.
TPM in Windows steht für Trusted Platform Module und ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen. Durch TPM können sensible Informationen wie Passwörter und Schlüssel sicher gespeichert werden. Windows nutzt TPM, um die Sicherheit von Systemen zu erhöhen und die Integrität der Plattform zu gewährleisten. TPM spielt eine wichtige Rolle bei der Absicherung von Daten und der Verhinderung von Cyberangriffen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.